

Полное меню
- Актуальное
законодательство - Интернет
и право- - Рассылка ''Закон есть закон''
- - Форум сайта (архив)
- - Законодательство
- - Судебная практика (необычная)
- - Судебная практика (авторская)
- - Процедура UDRP и и решения WIPO
- - Книги серии ''Интернет и Право''
- - Книги в открытом доступе
- - Учебный курс ''Интернет и Право''
- - Учебный курс ''Доменные споры''
- - Литература по ''Интернет и Право''
- - Литература по интел. собственности
- - Научный уголок (работы гостей)
- - Авторские публикации
- Информационные
материалы - ЮРИДИЧЕСКИЕ
УСЛУГИ- - Перечень юридических услуг
- - Карта юридических услуг
- - Юридическая консультация
- - Доменные споры (RU), авторское право
- - Международный суд по доменам (COM)
- - Защита прав на маркетплейсе (WB, Ozon)
- - Защита прав в соцсетях (Vk, Ok, FB)
- - Купля-продажа домена, сайта, ПО
- - Досудебное урегулирование конфликта
- - Защита чести и деловой репутации
- - Отмена блокировки сайта/домена РКН
- - ФАС: товарные знаки, авторское право
- - Регистрация ПО/сайта (Роспатент)
- - Юридическая проверка домена
- - Нотариальное заверение сайтов
- - Способы и формы оплаты услуг
- - Мы в СМИ
- - О компании, клиенты
- - Наши дела и победы
- - Контакты и реквизиты
- Информация
о сайте -


ОписаниеИсточник публикации М.: Стандартинформ, 2017 Примечание к документу Документ введен в действие с 01.09.2018. Название документа "ГОСТ Р ИСО/МЭК 30121-2017. Национальный стандарт Российской Федерации. Информационные технологии. Концепция управления рисками, связанными с проведением судебной экспертизы свидетельств, представленных в цифровой форме" (утв. и введен в действие Приказом Росстандарта от 10.10.2017 N 1382-ст) "ГОСТ Р ИСО/МЭК 30121-2017. Национальный стандарт Российской Федерации. Информационные технологии. Концепция управления рисками, связанными с проведением судебной экспертизы свидетельств, представленных в цифровой форме"
|
||||||||||||||||||||

свидетельства, представленные в цифровой форме (digital evidence): Информация или данные, хранящиеся или переданные в виде двоичного кода, которые могут быть использованы в качестве доказательства. [ИСО/МЭК 27037:2012, статья 3.5] |
3.2
руководящий орган (governing body): Человек или группа людей, которые несут ответственность перед заинтересованными лицами за работоспособность организации и соответствие требованиям. [ИСО/МЭК ТО 38502:2014, статья 2.9] |
3.3 судебная экспертиза свидетельств, представленных в цифровой форме (digital forensics): Использование научных знаний, технологий и методик при исследовании свидетельств, представленных в цифровой форме, для целей судопроизводства.
3.4 стратегический риск (strategic risk): Влияние неопределенности на достижение целей.
Лица и группы лиц в организации должны понимать и брать на себя ответственность в отношении как предоставления, так и требования свидетельств, представленных в цифровой форме. Лица, ответственные за экспертизу, должны быть независимы, а также обладать необходимыми компетенциями и полномочиями на выполнение таких действий.
При разработке стратегии организации следует принимать во внимание текущее и будущее хранение и доступность данных, а также экономическую эффективность свидетельств, представленных в цифровой форме; стратегическое планирование должно соответствовать текущим требованиям организации.
Приобретение ИТ-активов должно поддерживаться стратегией организации на основе надлежащего и непрерывного анализа, с четким и прозрачным принятием решений. Должен существовать необходимый баланс между выгодами, возможностями, затратами и рисками как в краткосрочной, так и в долгосрочной перспективе.
ИТ должно соответствовать целям поддержки организации, предоставления услуг, обеспечения необходимого уровня и качества обслуживания для удовлетворения текущих и будущих потребностей организации в отношении свидетельств, представленных в цифровой форме.
ИТ-активы должны отвечать всем обязательным законодательным нормам и требованиям. Методики и политики должны быть четко определены, внедрены и применимы в соответствии с принятыми в организации критериями риска.
Политики, методики и решения в сфере судебной экспертизы свидетельств, представленных в цифровой форме, должны быть основаны на уважении к людям, их поведению, включая существующие и будущие потребности всех людей, задействованных в процессах организации.
Руководящий орган, образованный для защиты интересов заинтересованных лиц, должен обладать достаточными полномочиями для выбора стратегического направления развития организации и определения ее функциональных возможностей.
Цикл работы руководящего органа должен соответствовать этапам оценки, выбора направления и отслеживания и способствовать принятию стратегической политики, стратегического планирования и стратегических возможностей.
Руководящий орган должен изучать и оценивать текущие и будущие потребности в свидетельствах, представленных в цифровой форме, в том числе стратегии, предложения, планы и договоренности по поставкам (внутренние, внешние или и те, и другие). При оценке использования ИТ должны быть учтены требования предоставления свидетельств, представленных в цифровой форме, и организации процессов судебной экспертизы.
Руководящий орган должен распределять ответственность за прямую подготовку и реализацию стратегий, планов и политик, а также контролировать их выполнение. Планы должны определять стратегическое направление для свидетельств, представленных в цифровой форме, операционной деятельности и возможностей ИТ. Руководящие органы должны поощрять культуру эффективного управления ИТ в своих организациях, требуя от руководителей предоставления своевременной информации, соблюдения стратегических направлений в соответствии с критерием риска.
Используя соответствующие измерительные системы, руководящий орган должен отслеживать эффективность ИТ-систем и их соответствие свидетельствам, представленным в цифровой форме. Следует постоянно следить за тем, чтобы работа велась в соответствии со стратегическими планами, а уровни риска находились в пределах установленного для организации критерия риска. Руководящий орган должен нести ответственность за эффективное, действенное и приемлемое использование ИТ для получения свидетельств, представленных в цифровой форме, в организации; эта ответственность не должна быть делегирована.
Организация должна определять целостное архивное хранение информационных активов. Процессы архивации должны быть структурированными, полными, эффективными, безопасными и обеспечивать целостность данных.
Организация должна устанавливать эффективные и действенные средства поиска информации. Точный и своевременный доступ к организационной информации критичен для принятия решений и предоставления доказательств.
Организация должна устанавливать критерий для защиты и разглашения информации. Для любой оценки рисков, связанных с проведением судебной экспертизы свидетельств, представленных в цифровой форме, с которыми сталкивается организация, должен быть применен критерий, позволяющий определить допустимость уровня риска и потребность в принятии дальнейшего стратегического риска. Разглашаемая информация должна сохраняться с возможностью проведения аудита.
6.4 Стратегия реализации возможностей судебной экспертизы свидетельств, представленных в цифровой форме
Организация должна формировать политики и планы таким образом, чтобы обеспечить сохранность свидетельств, представленных в цифровой форме, и хранение и/или доступ к компетенциям судебной экспертизы свидетельств, представленных в цифровой форме. Организация должна поддерживать процессы, обеспечивающие объективность расследований, независимость экспертов и доказательную силу информации, представленной в виде двоичного кода.
Организация должна выбирать решения о принятии стратегических рисков, основанные на применении критерия риска к свидетельствам, представленным в цифровой форме. Руководящий орган должен гарантировать, что уровень риска находится в соответствии с установленным организацией критерием риска.
Организация должна измерять важные атрибуты объектов для оценки предложений и планов, отслеживания производительности и соответствия требованиям, выработки стратегии и политик. Отчеты должны обеспечивать руководящий орган организации информацией, на основе которой должны приниматься обоснованные решения.
Ключевые показатели достижения целей (KGI) отражают значение атрибутов достижения целей. С помощью KGI можно отслеживать достижение ключевых целей.
Ключевые показатели производительности (KPI) отражают значение атрибутов выполнения задач. С помощью KPI можно отслеживать выполнение процессов.
Ключевые показатели бизнеса (KBI) отражают расхождение между ключевыми показателями достижения целей (KGI) и ключевыми показателями производительности (KPI). С помощью KBI можно отслеживать организационный прогресс.
(справочное)
Структура настоящего стандарта приведена на рисунке A.1.
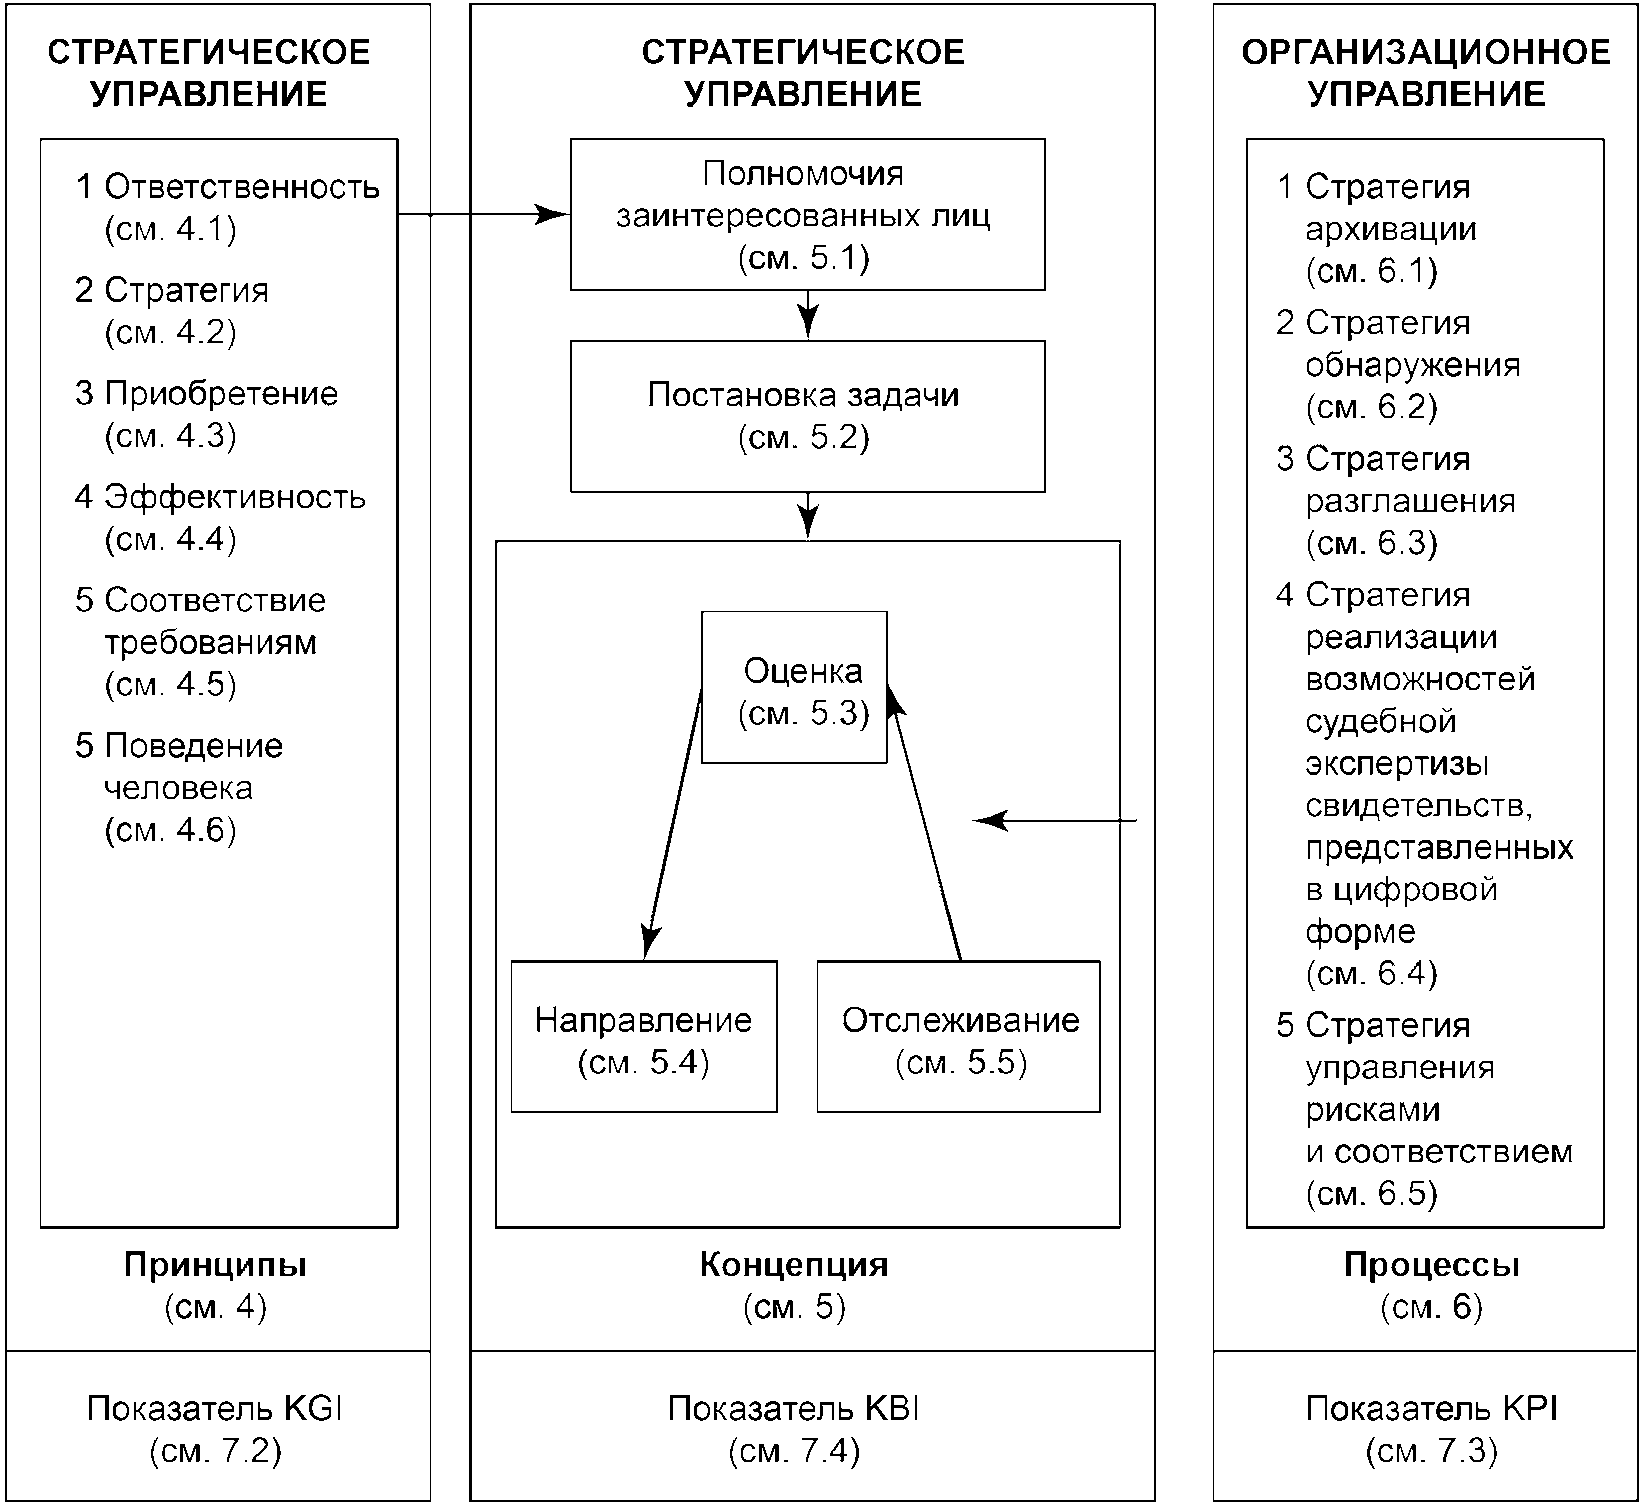
(справочное)
НАЦИОНАЛЬНЫМ СТАНДАРТАМ
Таблица ДА.1
Обозначение ссылочного международного стандарта | Степень соответствия | Обозначение и наименование соответствующего национального стандарта |
ISO/IEC 38500:2015 | - | |
ISO Guide 73:2009 | IDT | ГОСТ Р 51897-2011/Руководство ИСО 73:2009 "Менеджмент риска. Термины и определения" |
<*> Соответствующий национальный стандарт отсутствует. До его утверждения рекомендуется использовать перевод на русский язык данного международного стандарта. Перевод данного международного стандарта находится в Федеральном информационном фонде стандартов. Примечание - В настоящей таблице использовано следующее условное обозначение степени соответствия стандарта: - IDT - идентичный стандарт. | ||
[1] ISO 31000:2009, Risk management - Principles and guidelines
[2] ISO 31010:2009, Risk Management - Risk assessment techniques
[3] ISO/IEC TR 38502:2014, Information technology - Governance of IT - Framework and model
УДК 004:006.034 | ОКС 35.080 | IDT |
Ключевые слова: управление рисками, свидетельства, представленные в цифровой форме, судебная экспертиза свидетельств, представленных в цифровой форме, стратегический риск, ключевые показатели бизнеса (KBI), ключевые показатели производительности (KPI), ключевые показатели достижения целей (KGI) | ||
Вернуться в "Каталог нормативных документов"
Источник информации: https://xn--c1ad2agd.xn--p1ai/documents/prod/gost-r_gosudarstvennyj-standart/30/gost_98680.html
На правах рекламы:
|
© Антон Серго, 1998-2026.
|
Разработка сайта |
|